
SNSやニュースサイトを見ると、ここ1、2年で、脆弱(ぜいじゃく)性と呼ばれるシステムの弱点についてのお知らせや情報漏洩のお詫びが目立ち、ニュースでも、企業の情報漏えいやシステム停止が立て続けに報じられています。
普段制作の仕事をしている私は、この流れの背景にAIの台頭があると考えています。
簡単なところで言うと、撮影が苦手だった人が写真をAIに読み込ませて一見プロが撮ったようなクオリティの画像を生成したり、専用のソフトがなくても無料でチラシや店頭POPが作れたり。Web業界ですと専門知識がなくてもアプリやシステム開発が可能になりました。
しかし、こうした「技術のハードルが下がる」という現象は、サイバー攻撃の世界でも起きています。高度なプログラミング技術やハッキングの知識を持たない人間でも、AIを悪用することで弱点を突き止め、簡単に他人のシステムに侵入できてしまえるようになっており、いいようにも使えてしまうように見えたのです。
そこで、予測だけではなく国内外の調査結果を一つずつ確かめてみました。結論から言うと、この見立ては大筋で当たっています。ただ、調べるうちに、もう一つ見過ごせない事実が見えてきました。
AIで攻撃がどれだけ高度になっても、攻撃者が入ってくる入り口の多くは、更新されていないシステムや甘いパスワード管理といった、昔ながらの隙が大きく関係していたのです。
仕事でお付き合いのある建築設計事務所さんでは、従業員20人ほどのメールを、全員同じパスワードで運用していました。理由を伺うと、全員が情報を把握しやすいからとのことでした。悪気はなくても、自分たちで入り口の鍵を開けたままにしている状態です。
今回は、前職でのべ500件以上のお客さまを担当し、今もホームページ制作の現場に立つ私の視点から、新しい時代に求められるITリテラシーを、次の流れで整理します。
根拠も合わせて紹介しておりますので、経営者の方はもちろん、そこで働く従業員の方にもぜひ読んでほしい内容です。
この記事を書いたスタッフ

SUICH WEBデザイナー
KURIBAYASHI
2021年10月に2人目のWEBデザイナーとして入社。
前職は同様にHP制作会社で、デザイナーながらWEBならではの戦略やSEO対策などに意欲的で、のべ500件以上、幅広いクライアント様を担当致しました。特に集客特化であるランディングページを得意としています。今回の疑問を調べて行った結果を先に結論をお伝えすると、更新の通知が増えたと感じるのは気のせいではありませんでした。システムの抜け穴が見つかるペースそのものが、この1年で大きく上がっています。
米グーグルの脅威分析チーム(GTIG)が2026年10月に公表した報告によると、世界で公表された脆弱性の件数は、2026年1月の月5,045件から8月には月10,477件に増えました(※1)。わずか7カ月で、2倍以上になった計算です。実際に攻撃に悪用された脆弱性も、2025年の月平均10.5件から、2026年は8月までの平均で月18件に増えています。
報告書は、AIが脆弱性の見つかるペースだけでなく、見つかる脆弱性の種類まで変えていると分析しています。AIが見つけた脆弱性の半数は、外部からプログラムを実行され、システムを乗っ取られる危険性のある深刻なものでした。AI以外で見つかったものでは、その割合は26%です。
公表件数の増加には、登録の仕組みの変化による上振れも含まれていると、報告書は注意を促しています。それでも、実際に悪用された件数まで増えている事実は重く受け止めるべきでしょう。
AI is measurably changing not just the pace of vulnerability discovery and exploitation
国内でも、同じ流れが見えています。情報処理推進機構(IPA)が毎年発表している「情報セキュリティ10大脅威」の2026年版では、AIの利用をめぐるサイバーリスクが組織向けの3位に初めて選ばれました(※2)。AIへの理解不足による情報漏えいや、AIの悪用による攻撃の容易化などが含まれます。
組織編の3位に「AIの利用をめぐるサイバーリスク」が初めてのランクイン
ここ数年で、AIに指示を出すだけでプログラムが書けるようになりました。細かな設計を詰めず、AIとやり取りしながら感覚的に開発を進める手法は、バイブコーディングと呼ばれています。
実際にAIが台頭する前からWeb制作をしていた私たちも、日々の制作で一部AIを活用しています。ただし、AIに丸投げすることはありません。使えば使うほど、動くコードと安全なコードは別物だと感じるからです。
米ソフトウエアセキュリティー企業のベラコードは2025年7月、100種類以上のAIを対象に、書きかけのコードの続きを書かせる80の課題で調査を行いました。その結果、45%のケースで、ウェブの代表的な脆弱性を含むコードが生成されました(※3)。課題はどれも、安全な書き方と危ない書き方のどちらでも完成させられるように作られていたので、AIは45%の確率で危ない方を選んだことになります。構文エラーのないコードを書く力は年々上がっているのに、安全性の面では改善が見られなかったといいます。
while AI produces functional code, it introduces security vulnerabilities in 45 percent of cases
この結果から、今後改善されていくかもしれませんが、現状AIが書いたコードをそのまま使用するのは危ないと考えたほうがいいでしょう。
問題は、AIの性能そのものより、使う人の側にあります。基礎知識があれば、ログインの仕組みや入力フォームの処理といった危ない箇所に気づけるはずです。知識がないまま、動いたから完成と判断して公開すると、弱点を抱えたシステムがそのまま世に出ていきます。生成のスピードに、人の確認が追いついていないのです。
私たちが普段扱っているWordpress(ワードプレス)でも、同じことが起きています。Wordpressは、多くの企業サイトで使われているホームページの管理システムです。
WordPress専門のセキュリティー企業パッチスタックによると、2025年に新たに見つかったWordPress関連の脆弱性は1万1334件と、前年から42%増えました(※4)。このうち91%は、機能を追加するプラグインに含まれていました。
同社は、制作会社がAIを使って必要なプラグインをその都度作る流れが広がっているとみています。そのため今後は、守るべき範囲がWordPress本体や既存のプラグインにとどまらなくなると指摘しています。
Overall 11,334 new vulnerabilities were found in the WordPress ecosystem in 2025
※4 出典:Patchstack「State of WordPress Security In 2026」(2026年2月)
POINT
AIで誰でもシステムを作れるようになったこと自体は、悪いことではありません。ただ、作る人が増えた分だけ、確かめられないまま公開されるシステムも増えています。作ったものの安全性を誰が確かめるのか。ここが抜け落ちたまま、スピードだけが上がっているのが今の状況です。
攻撃する側にも、焦点を当てると、米AI企業のClaudeで同じみのアンソロピックは2025年8月、自社のAIが犯罪に悪用された事例を報告しました。
ある攻撃者は、「Claude Code」を悪用し、攻撃者からの指示のもと、自動偵察、認証情報収集、ネットワーク侵入、侵入拡大、データの持ち出し(窃取)に至る攻撃ライフサイクル全般を自律的かつ能動的に実行。わずか1カ月の間に、医療機関や行政機関など少なくとも17の組織を狙い、盗んだデータの公開をちらつかせて金銭を要求していたといいます(※5)。医療データや政府の認証情報などを人質に金銭を要求し、その要求額が50万ドルを超えるケースもありました。
さらに別の事例において、Claudeで作ったランサムウエア(身代金要求型ウイルス)を400ドル〜1,200ドルで販売・配布していた事例も報告されています。
using coding agents to actively execute operations on victim networks
※5 出典:Anthropic「Threat Intelligence Report: August 2025」(2025年8月)
この流れは日本も例外ではありません。ニュース番組でも話題になりましたが、警察庁によると、2025年1月、大阪市の男子高校生(当時17歳)が生成AIを使って攻撃用のプログラムを悪用し、複合カフェを運営する企業のサーバーへ約724万件の不正な指令を送りました(※6)。その影響で会員情報が漏えいし、アプリの機能の一部も止まりました。高校生は同年12月に逮捕されています。
警察庁は、AIの悪用によって、専門知識のない人でもサイバー攻撃に使える情報に手が届きやすくなっているとみています。同庁がまとめた2025年の主な事件を見ても、生成AIで攻撃用のツールやフィッシングサイトを作った容疑者の多くが10代でした。
AIが変えたのは、攻撃できる人の数だけではありません。攻撃の速さも変わっています。先ほどのGTIGの報告では、攻撃の増加は主に、修正プログラムが既に公開されている既知の脆弱性を狙ったものでした。攻撃者がAIを使って修正内容や公開された検証コードを分析し、攻撃方法を素早く組み立てている可能性があると指摘しています(※1)。
以前は、不自然な日本語から詐欺メールを見抜けることがよくありましたが、今は、生成AIで日本語に翻訳した偽の警告画面や、生成AIで作ったとみられる偽のショートメッセージも確認されており、だまし方も巧妙になりました。2025年のフィッシング報告件数は245万4297件に上り、増加が続いています(※6)。
生成AIを悪用して不正プログラムを作成した被疑者の検挙
POINT
AIは攻撃のハードルを下げ、スピードを上げました。高度な技術を持つ一部の犯罪者だけが脅威だった時代は終わりつつあります。10代の若者でも、日本語に不慣れな海外の犯罪グループでも、AIを使えば日本の企業や個人を狙えるようになってしまっているのが今の現状です。
ここまで読むと、AIを使った攻撃は高度すぎて、普通の会社には防ぎようがないと感じるかもしれません。しかし、被害の実態を紐解いていくと、話は少し違ってきます。
警察庁によると、2025年に報告されたランサムウエアの被害は226件で、約6割が中小企業でした。被害組織へのアンケートでは、侵入経路の6割以上を、社外から社内のネットワークにつなぐためのVPN機器が占めています。攻撃者が突いているのは、修正されていない脆弱性や、漏れたり推測されやすかったりするパスワード、設定の不備です(※6)。
2025年10月に大手通販会社が受けたランサムウエア攻撃も、入り口は業務委託先が使っていた管理者アカウントのIDとパスワードでした。このアカウントには、パスワードに加えてスマートフォンなどで本人確認をする多要素認証が設定されていなかったといいます。受注と出荷が止まり、約74万件の個人情報などの流出が確認されています(※7)。
多要素認証(MFA)が適用されていなかった
※7 出典:IT Leaders「アスクル、ランサムウェア被害の調査結果を公表─原因は委託先アカウントの漏洩」(2025年12月) / INTERNET Watch「アスクル、ランサムウェア攻撃の詳細な調査結果を公開」(2025年12月)
WordPressでも、同じ構図が見られます。パッチスタックによると、2025年に最も多く狙われた脆弱性トップ10のうち、2025年に見つかったものはわずか4件だけでした。残りは2023年や2024年に公表された、以前からある脆弱性です。
「シェアの大きいWordPressだから危ない」というのは誤解で、適切なセキュリティ管理を怠らなければ十分に防げるものがほとんどであり、逆にオリジナルのCMSを組もうが、どれだけ高価なシステムを導入しようが、パスワードの管理が甘ければ結局は同じ被害を招くだけなのです。
もっと言うと、AIが新しい扉を作ったわけではなく、閉め忘れた扉を見つけて入ってくるまでの速さが、格段に上がったのです。
|
AIで変わったこと |
変わっていないこと |
|
|---|---|---|
|
作る側 |
知識がなくてもシステムを作れるようになった |
安全かどうかは人が確かめるしかない |
|
攻める側 |
攻撃できる人が増え、弱点を突く速さが上がった |
狙われるのは更新の遅れや甘いパスワード管理 |
|
守る側 |
対応までに残された時間が短くなった |
基本の対策を徹底することが最も効く |
POINT
警察庁も、被害を防ぐうえで最も重要なのは、ソフトウエアの更新やパスワードの適切な管理といった基本的な対策を徹底し続けることだとしています。AI時代の対策は、特別な道具を入れる前に、当たり前のことを当たり前にやり切れているかどうかで決まります。
冒頭で触れた、建築設計事務所の話に戻ります。
従業員20人のメールが同じパスワードだと、1人がフィッシングメールにだまされてパスワードを入力した時点で、攻撃者は20人全員のメールを読めるようになります。
建築設計事務所であれば、図面や施主の個人情報をやり取りしたメールも少なくないはずです。過去のやり取りを読めば、取引先の担当者名や請求のタイミングもすぐに分かります。本物そっくりの文面で、振込先の変更を伝えるメールを取引先に送ることも難しくありません。これはビジネスメール詐欺と呼ばれる手口で、IPAの10大脅威にも9年連続で選ばれています(※2)。
退職者がいれば、その人も今のパスワードを知っています。本人に悪意がなくても、退職者のパソコンやスマートフォンから漏れれば同じことで、その人が発生源で起きた後では誰の端末から漏れたのかを突き止めるのも難しくなります。
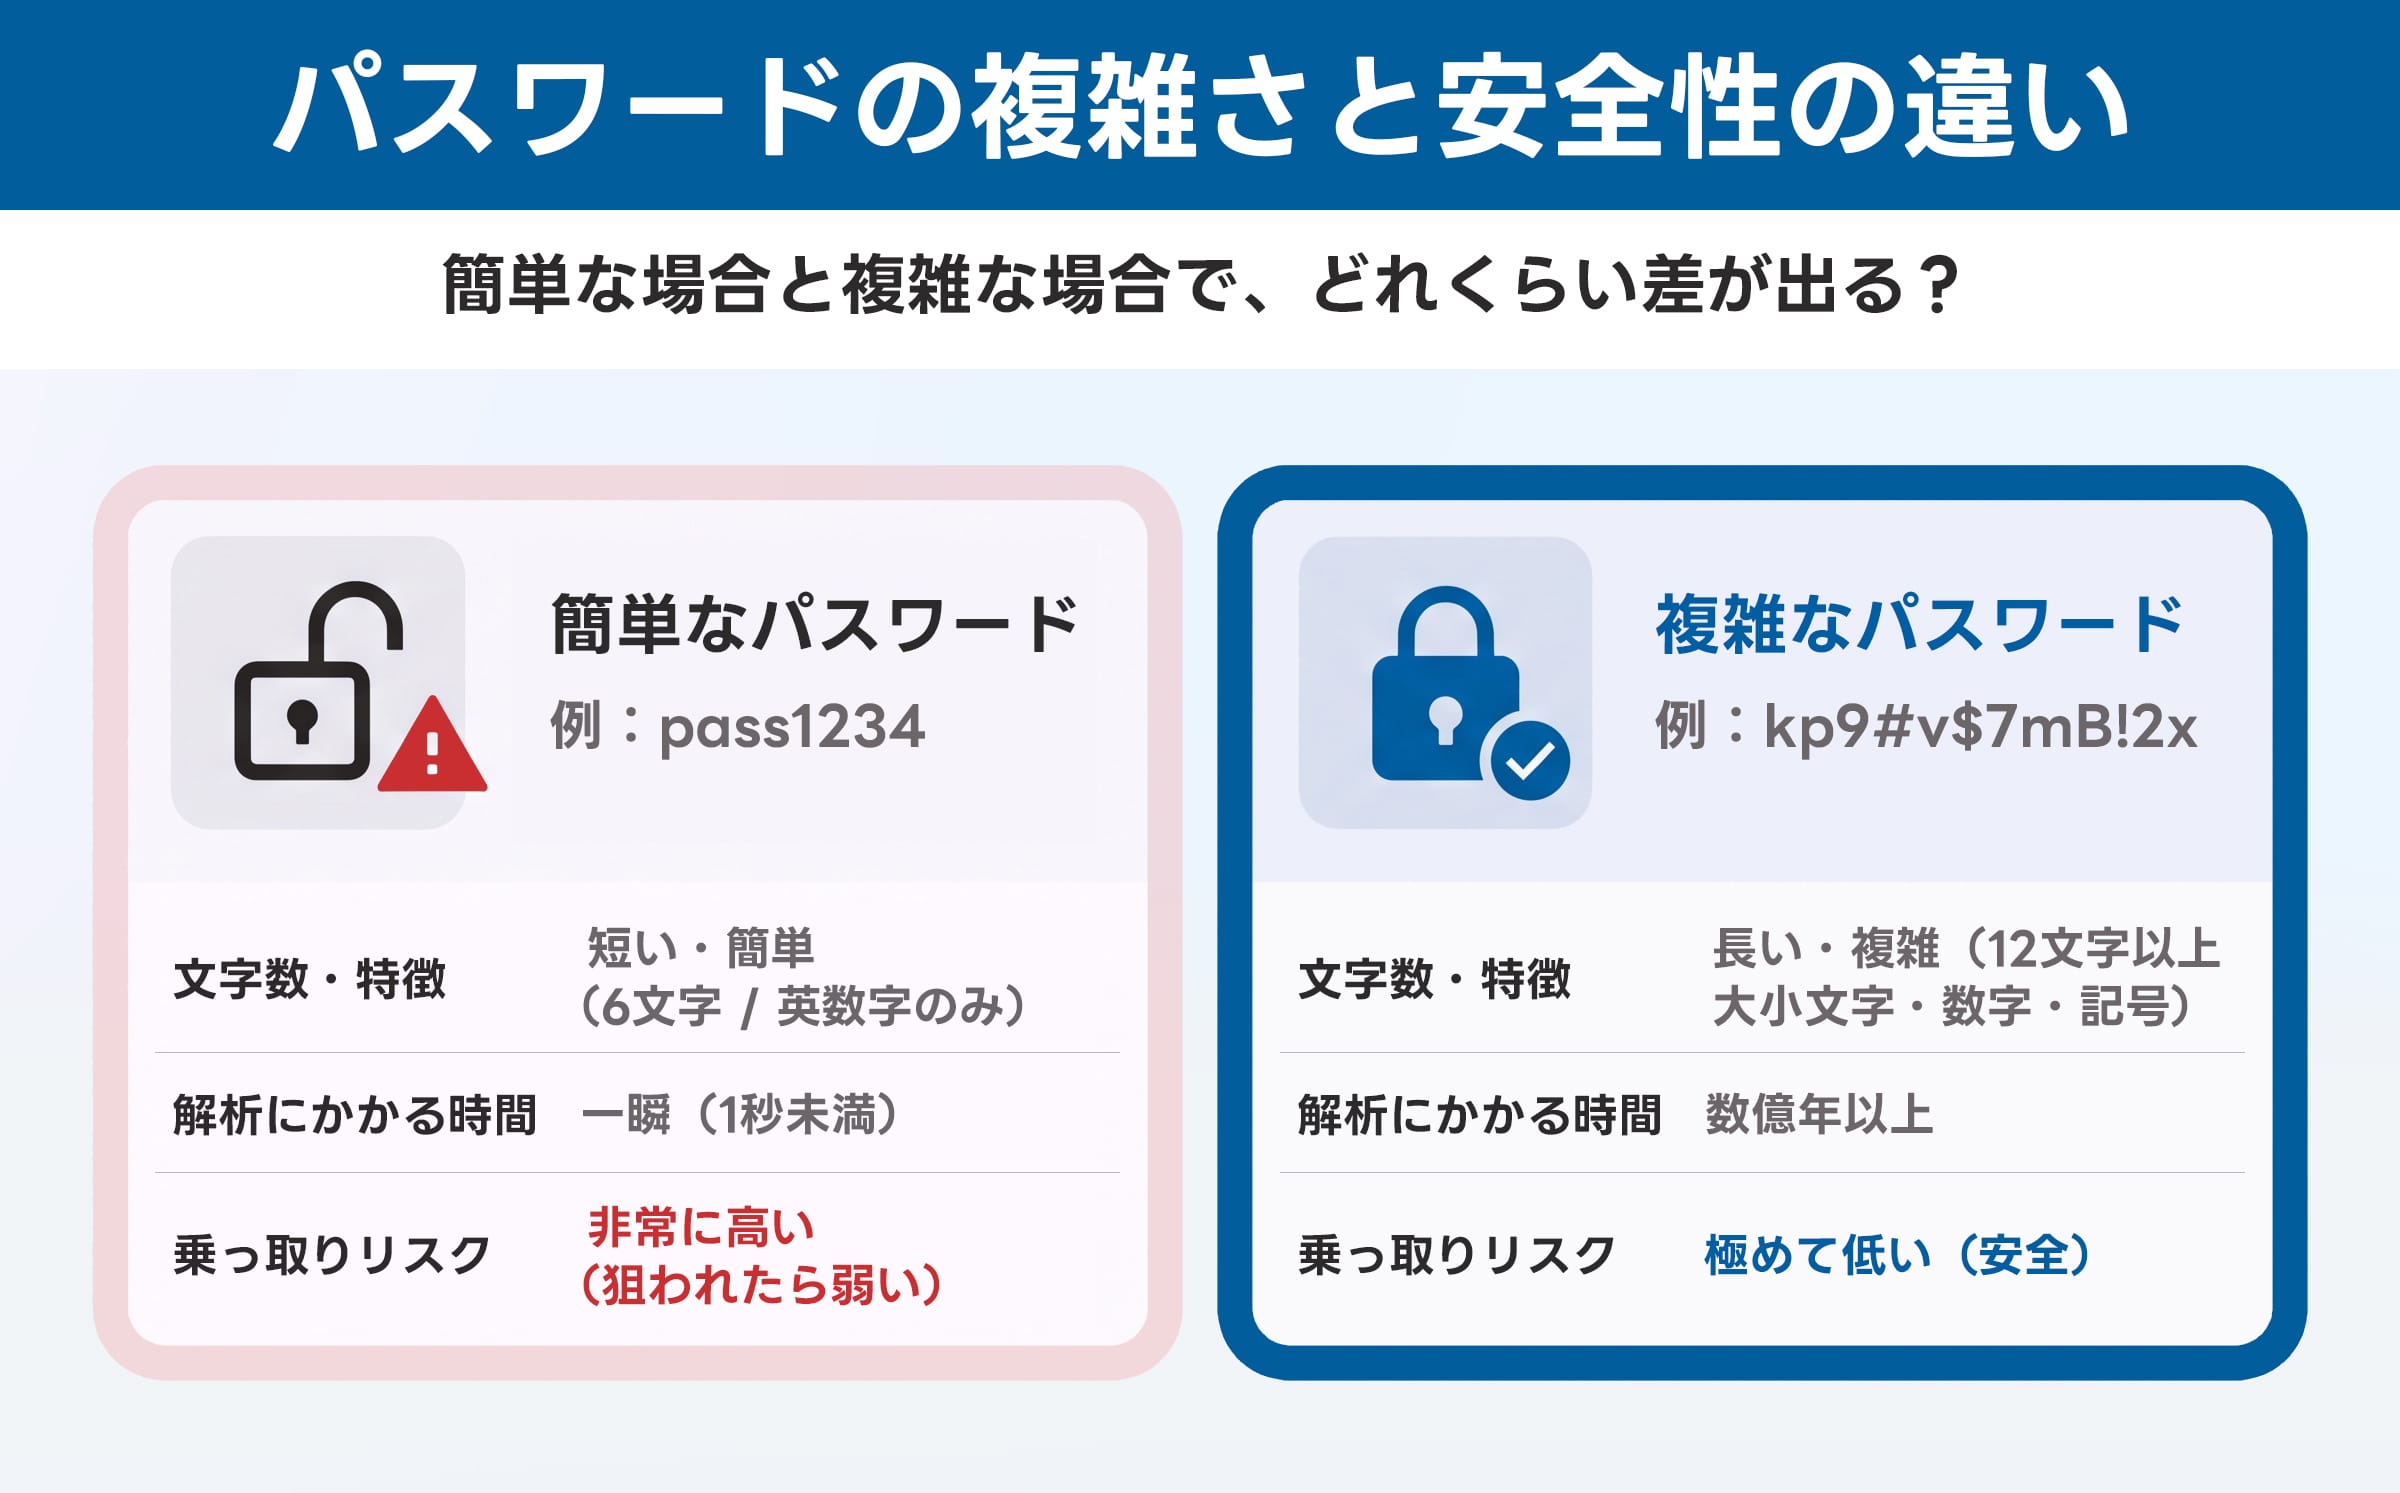
全員が情報を把握しやすくしたいという考えは、よく分かります。ただ、そのためにパスワードまで共有する必要はありません。共有用のメールアドレスや共有フォルダーを使えば、パスワードは一人一人別にしたまま、必要な情報を全員で確認できるからです。複雑なパスワードを覚えるのが負担なら、パスワード管理ツールに任せる手もあるでしょう。さらに、パスワードに加えてスマートフォンで本人確認をする2段階認証を設定しておけば、仮にパスワードが漏れても、それだけではログインされにくくなります。安全にすることと、便利にすることは両立できます。
POINT
全員同じパスワードは、1人のうっかりが会社全体の被害になる仕組みを、自分たちで作ってしまっている状態です。まずは一人一人のパスワードを別にし、2段階認証を設定するところから始めてください。
ここまでの話をしても、うちのような小さな会社は狙われない、目に見える成果がないことにお金はかけられない、と考える経営者の方は少なくありません。実際、IPA(情報処理推進機構)が中小企業4191社を対象に行った2024年度の調査では、約7割が組織としてのセキュリティー体制を整えておらず、6割以上が直近3期で対策に投資していませんでした(※8)。
ただ、数字を見る限り、小さい会社だから狙われないという考えは通用しません。前述のとおり、ランサムウエアの被害の約6割は中小企業です。IPAの同じ調査では、被害に遭った企業の約7割が、取引先にも影響が出たと答えています。警察庁のアンケートでは、ランサムウエアの被害から復旧するのに1000万円以上かかった組織が半数を超えました(※6)。
当該企業を踏み台にして取引先が攻撃されるおそれ等があります
※8 出典:情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(2025年5月)
もう一つ、見落とされがちな変化があります。セキュリティー対策が、取引の条件になりつつあることです。
経済産業省などは、取引先のセキュリティー対策の水準を星の数で示す新しい評価制度(SCS評価制度)の方針を2026年3月に公表し、2026年度末ごろの開始を目指しています(※9)。発注する側の企業が、取引先を選ぶ判断材料の一つにする場面も増えていくでしょう。
2026年度末ごろの制度開始を目指し
IPAの調査でも、取引先から対策を求められた経験のある企業のうち、セキュリティーの担当者や部署を置いている企業の59.8%が、対策が取引につながったと答えています。対策を社員それぞれに任せている企業では、24.2%にとどまりました(※8)。
セキュリティーへの投資は、事故への備えであると同時に、仕事を取るための条件にもなりつつあります。
POINT
対策をしないことのコストは、事故が起きるまで見えません。見えたときには、取引先への影響も含めて取り返しがつかない状態になっています。
この記事を読んでいる方の中には、経営者ではなく、会社で働く立場の方もいると思います。
予算や方針を決めるのはトップです。しかし、事故が起きたときに最前線で対応するのは現場です。アスクルでは、システムが止まった後、ファクスで注文を受けて限られた商品だけを出荷するところから再開を始めました(※7)。取引先からの問い合わせや謝罪の対応に追われるのも、多くの場合は現場の社員です。
会社のセキュリティーは、トップだけの問題ではありません。あなたの仕事と、あなたが向き合っているお客さまの信頼に直結する問題です。
そこで、次の8項目を、自分の会社に当てはめてみてください。
一つでも答えに詰まる項目があれば、この記事を社内で共有してみてください。
ちなみに警察庁の調査では、ランサムウエアの被害に遭った組織のうち、サイバー攻撃を想定した業務継続計画(BCP)を作っていたのは約18%でした(※6)。最後の質問に即答できる会社は、決して多くないはずです。
これは、経営者を責めるための質問ではありません。答えられない項目は、今日から改善できる項目でもあります。
そして、この質問はトップだけに向けたものではありません。警察庁は、被害を防ぐには経営者と従業員の両方が高いリテラシーを持つ必要があると指摘しています(※6)。
上記のチェック項目を踏まえ、仕事で使うパスワードを、個人で使っているサービスと使い回していませんか。怪しいと思ったメールのリンクを、確かめるつもりで開いていませんか。会社の守りは、一人一人の小さな習慣の積み重ねでできています。
POINT
トップが考えていない会社では、事故の後始末を現場が背負うことになります。会社を守ることは、自分の仕事を守ることでもあります。

最後に、ホームページ制作会社として、私たちがこの問題とどう向き合っているかをお伝えします。お客さまに提案する以上、まず自分たちが実践していることが大前提です。
AIは制作のスピードを大きく上げてくれます。ただし、私たちはAIに丸投げして作ることはありません。構造に誤りがないか、設計に問題がないかは、必ず人の手で確かめます。
それができるのは、制作やエンジニア、ライターとしてスタッフそれぞれが積み重ねてきた経験があるからです。経験があるからこそ分かっている良い傾向や過去の事例を生かしながら、AIを道具として活用しています。
AIが書いたコードは、人が確認するまでは未完成の下書きです。特に、ログインや権限の仕組み、問い合わせフォームの入力処理、パスワードなどの秘密情報の扱いは、重点的に確認しており、機密情報自体をAIに流し込むことは会社全体で禁止しています。
前述のとおり、システムやCMSの脆弱性は、公表から数時間で狙われることもあります。ホームページは、公開した日から古くなり始めます。
だからこそ私たちは、更新を続けられる体制まで含めてホームページだと考えています。使っていないプラグインは入れたままにせず、誰がいつ更新するのかを最初に決めておくことが大切です。
どこまでを制作会社が担い、どこからを社内で管理するのか。この線引きを契約の段階ではっきりさせておくことも、トラブルを防ぐうえで欠かせません。
私たちは、公開後にお客さま自身でも更新しやすいホームページづくりを心がけています。ただ、更新する人が増えれば、それだけ管理画面への入り口も増えます。だからこそ、管理画面のアカウントを一人一人に分けることや、退職者のアカウントをすぐに削除すること、2段階認証の設定まで、制作と一緒に提案するのが私たちのやり方です。
セキュリティーの話は、どうしても不安をあおる伝え方になりがちです。しかし、怖い話だけでは人は動きません。業務が何日止まり、いくらかかるのか。取引先への影響も含めて、経営者の方が判断できる形で具体的に伝えることを心がけています。
現場の担当者が必要性を感じていても、経営層にうまく伝わらないことはよくあります。私たちはこれまでも、ホームページのリニューアルなどで、現場の課題を整理し、経営層に響く形で必要性を伝えるお手伝いをしてきました。セキュリティーの話も同じです。
POINT
制作会社の仕事は、ホームページを納品して終わりではありません。公開した後もお客さまのビジネスを守り続けるところまでが、私たちの仕事だと考えています。
AIは、システムを作る側と攻める側の両方のハードルを下げ、スピードを上げました。更新の通知が増えたと感じるのは、その表れです。私が最初に感じていた、AIの台頭による時代の流れという見立ては、大筋で間違っていませんでした。
ただし、攻撃者が入ってくる入り口の多くは、更新されていないシステムや甘いパスワード管理といった、昔から指摘されてきた隙のままです。AI時代の対策は、新しい道具を探すことより、こうした基本を会社として徹底できるかどうかにかかっています。その徹底を決めるのは、最終的にはトップの意識です。
新しい時代のITリテラシーとは、AIに詳しいことだけを指す言葉ではないと私は考えています。AIが攻撃を速くした今、問われているのは、AIに突かれる隙を自分たちで作らない力です。トップが方針を決め、現場の一人一人が日々の習慣として守ることで、初めて会社は守られます。
私たちスイッチはホームページ制作会社ですが、根っこにあるのは常に課題解決という視点です。ホームページを作ることはゴールではなく、お客さまのビジネスを前に進め、守り続けるための手段にすぎません。
今のホームページが最後にいつ更新されたのか分からない、管理画面に誰が入れるのか把握できていないといった状態に心当たりがあれば、まずは現状の確認から一緒に始めましょう。社内でセキュリティーの話をどう切り出せばいいか迷っている方のご相談も歓迎します。
まずはお気軽にご相談ください。ウェブサイトの新規制作はもちろん、今のサイトの管理や更新をどう見直せばいいかといったご相談も大歓迎です。
この記事は役に立ちましたか?
ご回答ありがとうございました。


